資安監控
數聯資安 SOC 監控服務整合雲端與地端資安事件資訊,結合威脅情資、關聯分析與專業人員監控,協助企業即時掌握異常活動、辨識潛在威脅並加速資安事件應變。實際監控來源與服務範圍,依客戶環境及方案規劃而定。
連續4年 SOC獲
A級特優
最高評價
業界首家通過四項ISO認證
國內唯一領先的大數據技術,結合情資平台強化情資蒐集,提升告警與應變處理能力。
億 +
億 +
每月阻擋攻擊事件
家+
已服務客戶數量
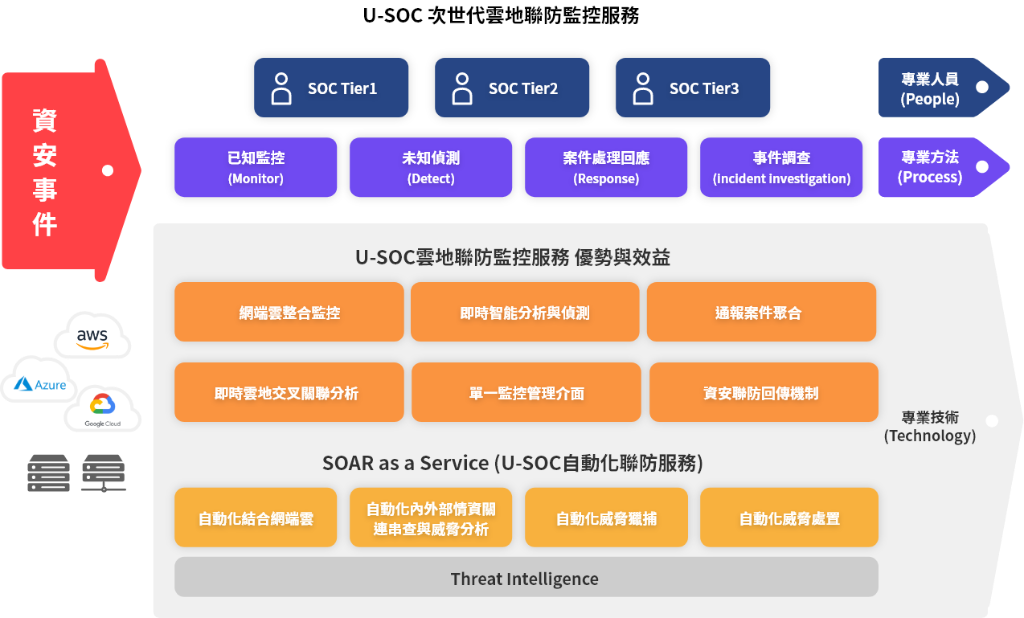
U-SOC 雲地聯防監控服務整合雲端與地端環境的資安事件資訊,結合 SOC Tier 1 至 Tier 3 專業人員、事件處理流程與專業技術,涵蓋已知威脅監控、未知威脅偵測、事件調查及案件回應。
服務透過智能分析、跨雲地關聯分析與通報案件聚合,搭配 SOAR as a Service 自動化聯防機制及威脅情資,協助企業判讀威脅並提升事件處理與應變效率。
現今資安防禦挑戰
資安維運面擴大、組織防禦成本上升、面對合規壓力與技術轉型
資安威脅日益複雜多變
- 現代攻擊手法如 APT、勒索軟體、供應鏈攻擊等,具備隱匿性與持久性,傳統告警機制難以即時偵測。
- 攻擊者利用AI、機器學習等工具提升攻擊效率與規模
偵測誤報率高,應變時間過長
- 每天生成大量告警事件,真實威脅容易淹在雜訊中。
- SOC 人員需大量時間進行告警篩選與調查,導致疲勞與錯漏。
- 缺乏自動化處置與協同應變機制,延誤最佳防禦時機。
監控工具多、整合較困難
-
多種資安工具分散運作,缺乏統一視覺化介面與資料關聯分析,導致資訊孤島。
-
企業難以取得即時、全面的風險全貌。
分析師人力短缺、疲於奔命
- 人力需求大於供給,許多企業無法維持 7X24 監控。
- 資安人員流動率高,知識與經驗難以沉澱與傳承。
全面 整合 自動化
全方位資安服務流程
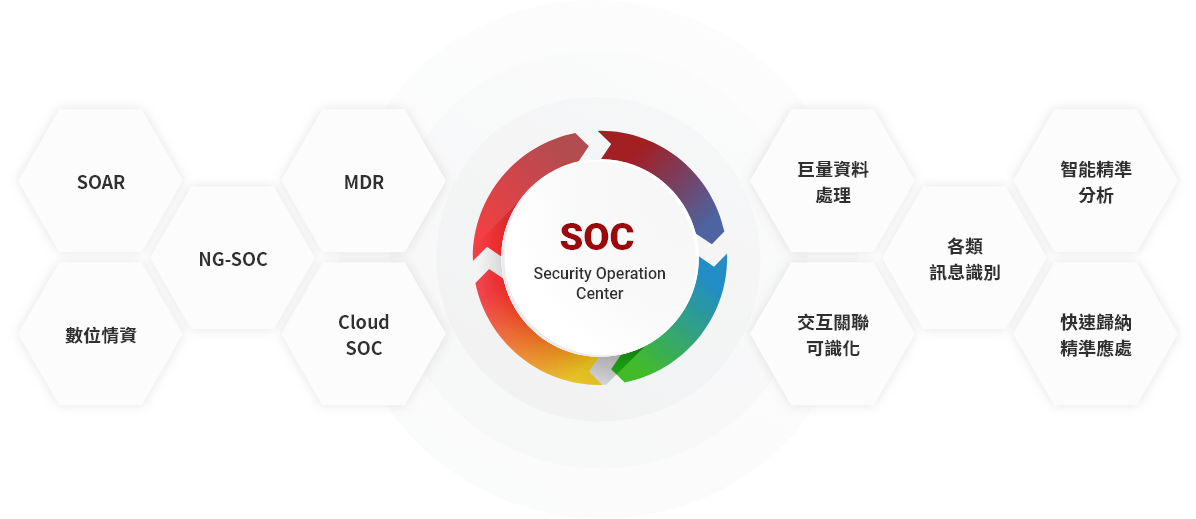
企業的資安需求涵蓋事前預防、事中監控及補強,以及事後應變與調查。數聯資安提供資產盤點與威脅情資、SOC 與 MDR 監控,以及資安事故應處等相關服務,協助企業依現有環境與人力配置,規劃所需的服務組合。
事前預防
預防
數位情資顧問服務
網路數位資產盤點
暗網及攻擊面資料蒐集
威脅情資整合與驗證
事中監控及補強
監控及補強
NG-SOC 、MDR 監控服務
監控網路及端點事件軌跡分析
強化事件回溯與異質關聯能力情資整合與判讀、加速應變
事後應變及調查
應變及調查
IR 資安事故應處服務
資安事件舉證
威脅行為獵捕與消彌
Cloud SOC 雲地整合監控
01
智能化驅動
以大數據平台為核心匯集多元類型資訊,加速進行各類型關聯偵測與分析識別
02
即時智能分析與偵測
透過機器學習提升關聯規則偵測完整性與判讀精準度
03
自動化通報及威脅處置
以自動化應處腳本設定事件通報到結案之流程管控,有效縮短應處時間
04
雲地全方位整合監控
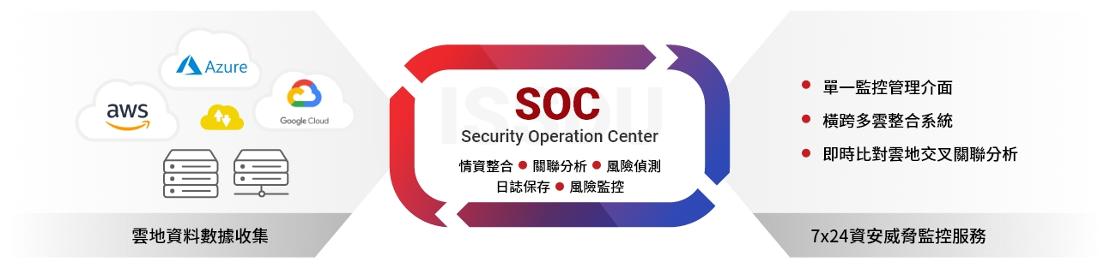
整合多雲混合及地端的日誌收集與保存,提升威脅可見度
05
雲地即時比對關聯分析
及時對雲地發生的資安異常威脅事件進行協同關聯分析與聯合防禦
06
單一監控管理介面
單一介面監控多雲與地端環境,降低管理成本
U-SOC 自動化聯防服務
以SOAR提升效率 強化防禦
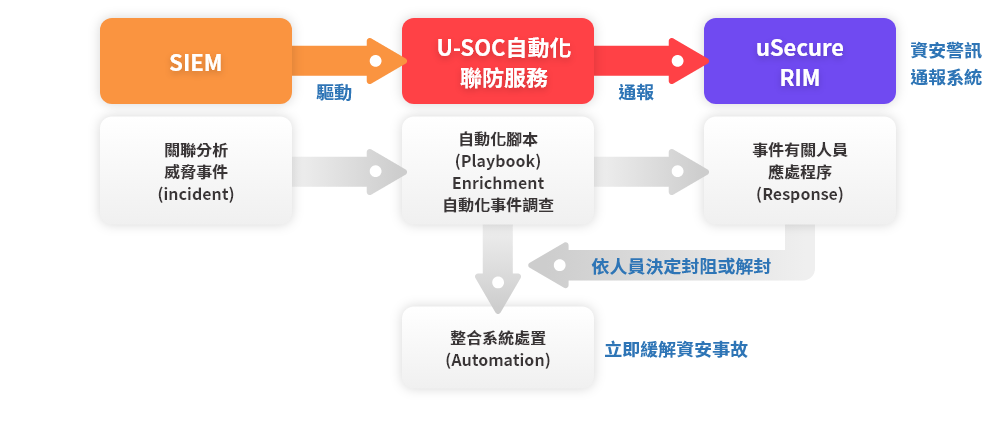
U-SOC自動化聯防服務(SOAR),能依不同客需情境與涵蓋面規劃縱深防禦整合範本,有效達到自動化、偵測、調查能力與即時聯防,降低資安風險並提升維運效率。

協調作業 Orchestration
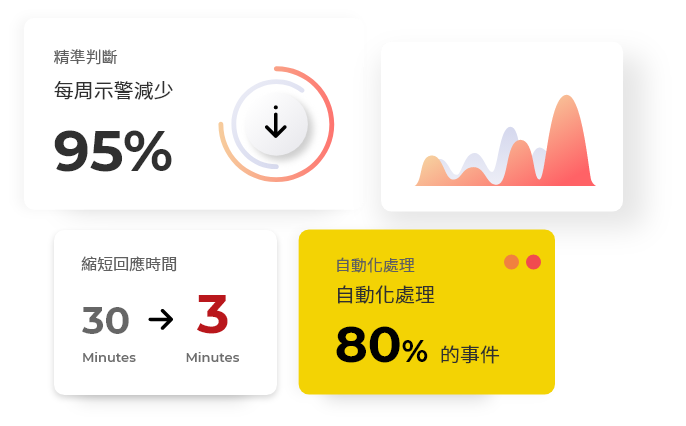
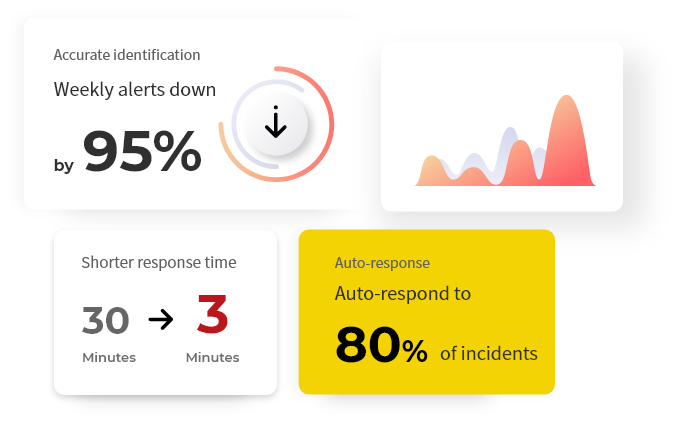
精準判斷,每周示警減少95%
能擴展整合網、端、雲,結合各種情境或資安設備、系統,並將事件與自動化調查相結合達到整合人員、程序和技術的效果。

自動化 Automation
縮短回應時間
利用自動化加以分析威脅事件,並做到二次關聯自動化調查與即時聯防應變處理,快速回應事件,從人工應處30分鐘縮短為3分鐘。

應變處理 Response
自動化處理30% 的事件
能將事件與自動化調查相結合,達到整合人員、程序和技術的效果,減少事件調查分析的人力耗損,提升事件回應速度與正確率。
服務優勢與效益
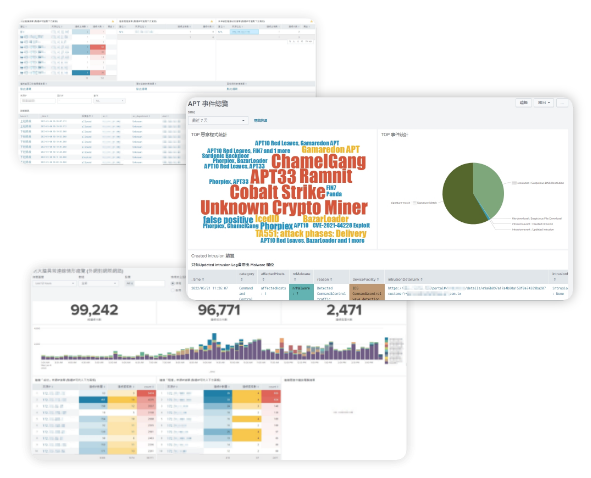
Cloud SOC 彙整多雲、混合雲及地端日誌,透過單一監控介面呈現相關事件,並結合威脅情資與關聯分析,協助團隊比對跨環境的可疑活動、掌握需要進一步調查的線索。
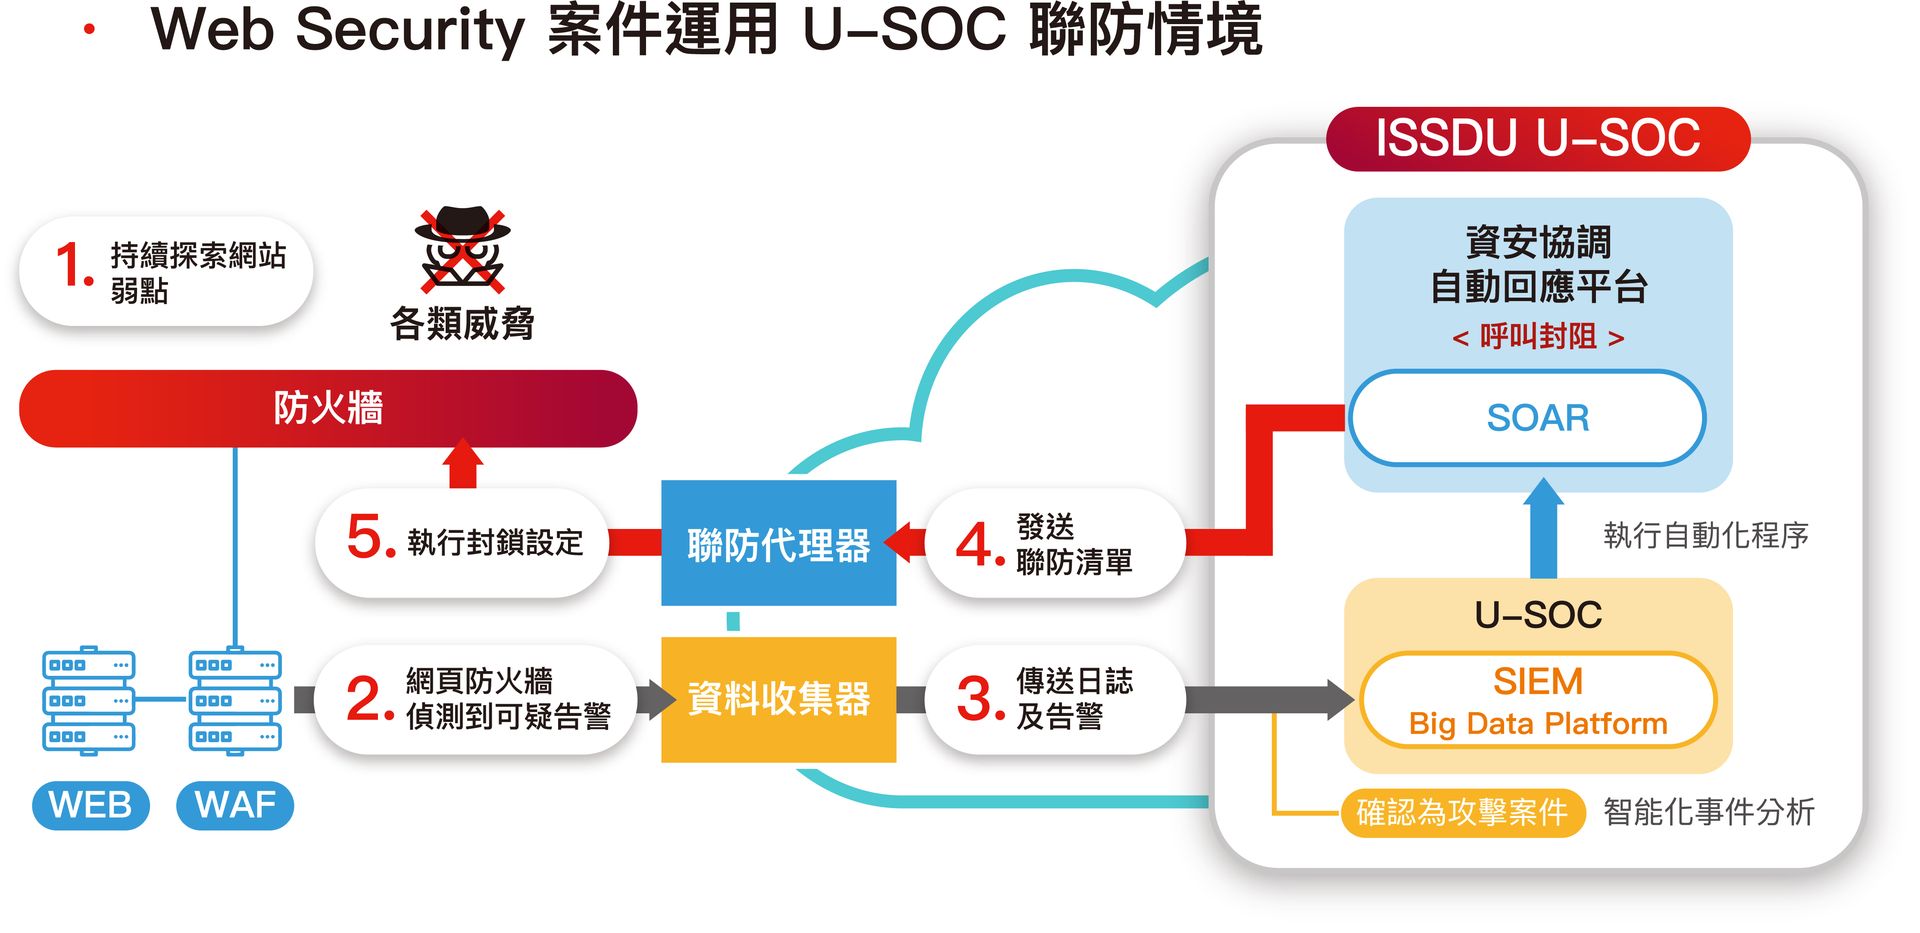
Web Security 的 U-SOC 聯防情境
此圖以網站防護為例:網頁防火牆偵測到可疑告警後,日誌與告警送至 U-SOC 分析。確認為攻擊事件且符合既定處置規則時,SOAR 可透過聯防代理器發送封鎖清單,由已介接的防火牆執行封鎖設定。
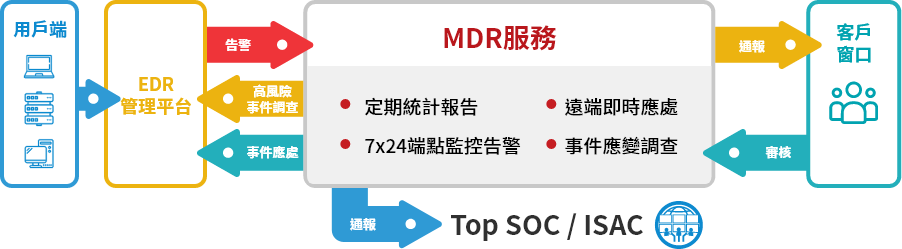
MDR託管偵測與回應
協助企業資安事件應變處理
- 強化端點保護,有效攔阻威脅攻擊
- 完整事件分析與評估建議,提高企業資安韌性
-
整合SOC與MDR服務,提升威脅可視性
想確認現有環境適合哪些 SOC 監控與應變服務?與數聯資安分享您的雲端、地端及既有資安設備環境,討論可接入的資料來源與服務方案。
更多加值服務
數位情資顧問服務
數聯資安除透過與外部平台整合並自主研究以提供龐大的情資偵測能量,以及可能的偽冒網站及其他與單位有關聯的相關情資,系統平台產生相關告警後,數聯資安顧問團隊會針對該些相關告警進行驗證並提供相關月報。
暗網情資蒐集分析
本服務透過各種管道及方法進行大量的原始情資蒐集,經數聯資安顧問服務團隊分析驗證後取出針對貴單位的威脅情資。
偽冒網站偵測
協助企業偵測偽冒網站,透過檢測網址相似度以及網站內文分析,篩選出可疑清單並提供分析結果、IOC與應處建議後即時通報相關人員進行處置。
SOC 資安監控常見問題
SOC(Security Operations Center,資安監控中心)結合資安人員、工具與處理流程,彙整已接入系統的日誌與告警,運用威脅情資、關聯分析和事件研判,找出需要優先調查的可疑活動。
SIEM 是彙整日誌、分析告警與設定關聯規則的平台;SOC 則結合平台、資安人員與處理流程,判讀可疑事件並推動後續應變。數聯資安的 U-SOC 另運用 SOAR,串接部分調查與聯防步驟。
防護設備能攔阻部分威脅,也會產生告警與事件紀錄。當資訊分散在不同工具時,SOC 可彙整已接入的事件資訊並進行關聯研判,協助團隊辨識需要優先調查的異常。.
Cloud SOC 著重彙整多雲、混合雲與地端日誌,透過單一介面進行跨環境監控與關聯分析。U-SOC 結合資安人員、威脅情資與 SOAR,將適合自動化的調查與聯防步驟串接至事件處理流程。
企業可依現有環境,規劃接入雲端與地端系統日誌,以及既有資安設備產生的告警或事件資訊。數聯資安會依資料來源、設備與服務方案,規劃適合的整合及監控方式。
SOC 人員會判讀告警,並比對相關事件資訊,協助團隊釐清是否需要進一步調查。U-SOC 可運用 SOAR,依已設定的流程串接部分調查與聯防步驟,支援後續應變。
企業可先盤點現有資安設備、告警量與可投入的內部人力,再與專業 SOC 團隊討論適合的監控及協作方式。若想了解自建與委外的考量,可閱讀〈真的需要 SOC 嗎?SOC 助企業及早發現、有效聯防〉。