uSecure SIP 資安戰情平台
uSecure SIP 資安戰情平台以巨量資料分析與事件關聯為核心,協助企業整合多來源日誌、提升威脅偵測與事件處理效率。
了解更多:SIEM 解決方案。
及時洞悉
巨量化資料的新興資安威脅
uSecure SIP 資安戰情平台整合多來源日誌與資安情資,透過事件關聯與大數據資安分析,協助企業即時洞悉威脅、降低誤報並提升應變效率。
資安5力全面提升
精準掌握資安威脅
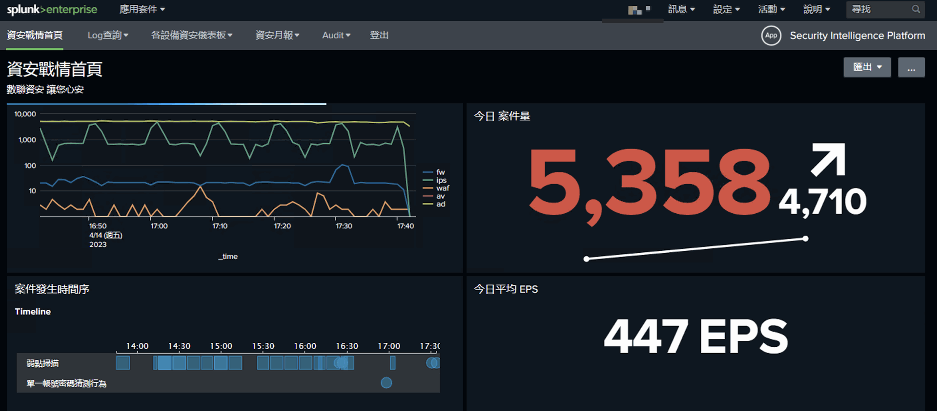
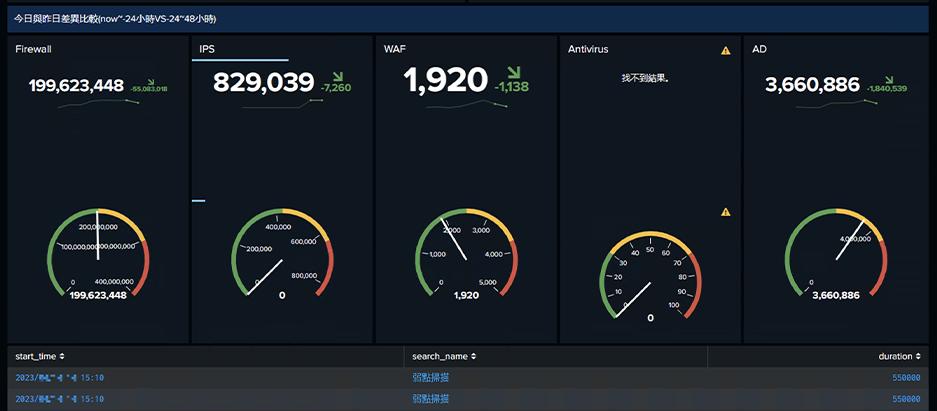
以大數據分析及AI技術粹取出更有實質助益的資安情資,並透過圖表的視覺化方式呈現,大幅改善傳統SIEM對於資安訊息過於龐雜、資安管理者無法有效掌握正確資安情資,無法即時應變處理資安威脅事件的狀況。
總結效益
01
協同力
資安相關人員皆可在SIEM進行資安維運,建構完整SOC維運中心。
02
可視力
具備關聯性的可視化檢視方法,快速進行事件探查與情報掌握。
03
管理力
完整資安事件通報與指派處理機制,避免資安事件處理中斷。
04
準確力
以SIEM 技術結合大數據萃取關鍵資安威脅情資,精準掌握潛在威脅。
05
警覺力
透過關聯分析事先察覺異常行徑與威脅,提早做出預防性決策。
從告警降噪、事件關聯、可視化調查到通報派工,uSecure SIP 協助團隊縮短偵測與處置時間,提升資安事件處理效率。
結合Splunk大數據
為核心平台
- Splunk平台已連續第10年(2014~2024)被 Gartner 評比為SIEM領導象限之品牌。
- 運用AI事件關聯引擎搭配大數據演算,從龐大資訊中分析並發掘未知可能威脅,協助企業提前預測並採取防範措施。
- 串接最新資安情資單位,透過歷史回溯及軌跡資料分析,了解駭客入侵時點,提早察覺異狀變化。
資安情資彙整蒐集,
高效率資安戰情事件管理
- 支援多元資安防護設備、作業系統與應用系統日誌,快速收集各式資料源;無需額外外掛或撰寫解析程式,即可整合至 uSecure SIP。
- 彈性設定告警規則、分級與通知流程,依不同威脅情境自訂條件與處置路徑,提升告警處理效率。
- 可自訂儀表板與報表,快速檢視關鍵指標與風險趨勢,支援營運管理與稽核需求。
- 支援權限分層、稽核追蹤與案件管理,完整保留派工、註記與處置歷程,提升治理與可追溯性。
uSecure SIP 著重高效能與客製化彈性,可因應企業在資安監控與事件應變上的不同需求;亦可依需求搭配 Splunk Enterprise Security(ES)。